 NexSHOPX-官方新闻
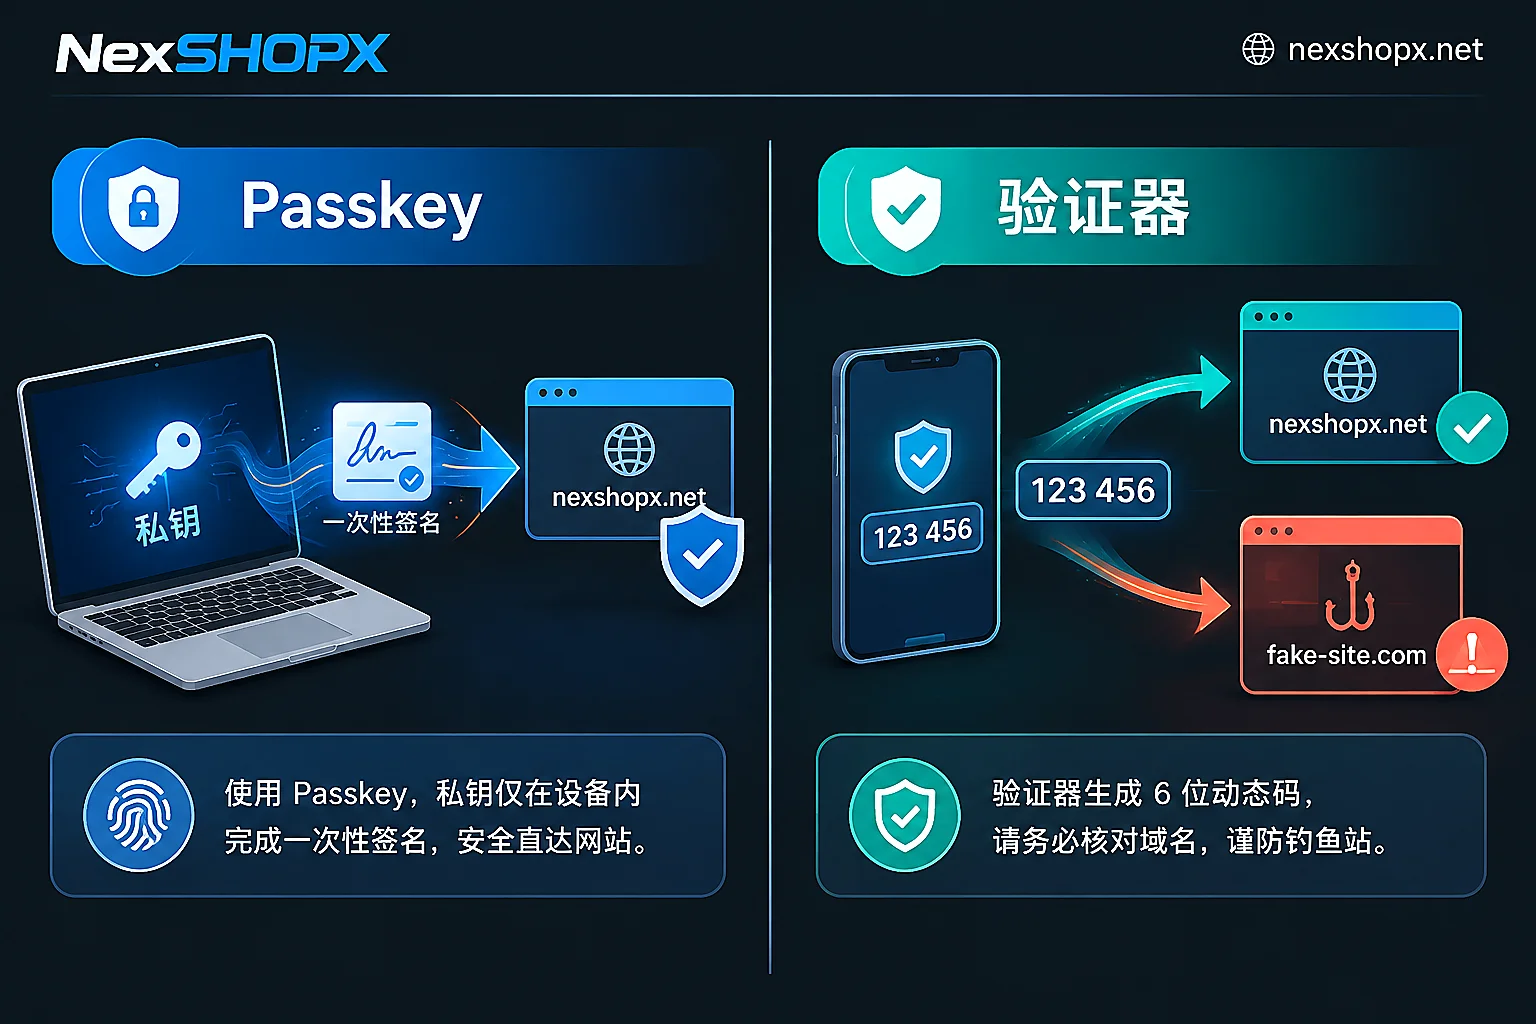
如果你的问题只是“哪一种更难被钓鱼、更难被中间人偷走”,答案是 Passkey(通行密钥)。它把密钥和目标网站的域名绑死,钓鱼页面拿不到任何有用的东西。
但如果你问的是“我手上这批账号该绑哪种”,答案要看三件事:账号是你一个人用还是团队共用、你在什么设备上登、平台是否允许你换绑。验证器(Authenticator 里的 6 位动态码,即 TOTP)在安全性上落后一代,却在多账号运维和账号交接上是更好用的那一方。下面把差距和适用场景分开说。
两者的差距出在哪
密钥存在哪。 Passkey 用的是非对称密钥:平台服务器上只保存公钥,私钥留在你设备的安全芯片或加密钥匙串里。平台数据库被脱库,攻击者拿到公钥也伪造不出登录。验证器是另一套逻辑——它和服务端共享同一个密钥种子,平台必须存这份种子才能校验你的动态码。数据库一旦泄露,攻击者可以离线批量算出任意账号的下一个验证码。
验证码跟谁绑定。 Passkey 每次登录都由服务端发一个一次性随机挑战数,你的设备只对这个挑战签名,签名一次有效、无法重放。而且签名只会在访问合法域名时触发,域名不对就什么都不会发出。TOTP 的 6 位码与访问的网址毫无关系——你把它输进哪个页面,它就在哪个页面生效。这也是为什么 Evilginx 这类反向代理钓鱼工具能同时截走密码和动态码,再顺手接管会话。CISA 在推 FIDO 认证时就明确把 Passkey 一类归为抗钓鱼认证,把短信和 TOTP 归为仍可被钓鱼的传统多因素。
有效期。 Passkey 的签名用一次作废。动态码有 30 到 60 秒的窗口期,在这个窗口里它是可以被重复使用的;真正泄密的往往不是算法,而是团队里有人截图保存了绑定二维码,或者把 Base32 密钥明文贴在共享文档里。
那验证器是不是该被淘汰
不。它的两处“缺点”恰好是它的两处便利。
密钥种子是一串可读写的字符串,格式开放,能导入任意验证器 App、密码管理器、脚本和指纹浏览器环境。一个团队管几十上百个业务账号时,这套东西可以集中备份、批量分发、随账号一起交接。Passkey 做不到这一点:设备绑定型换台机器就要重新走一次流程,云同步型虽然能跟账号走,但跨 macOS、Windows、Linux 与多开浏览器环境时兼容性参差,交接给同事也多一道坎。
所以判断可以简化成:
- 个人主力账号,只有自己用,且平台支持——绑 Passkey,能绑两个(比如手机加一台电脑)更稳。
- 批量业务账号、多人共用、跑在多开指纹环境里——验证器更现实,配一个共享的密码管理器或密钥库统一存放。
- 平台只给一种选择——按平台的来,别为了统一而统一。
真正决定安全上限的是恢复通道
这一条比选哪种验证方式更值得盯。无论你绑的是 Passkey 还是验证器,只要平台还留着短信验证码、安全提示问题、或者一个你能收到的弱邮箱找回路径,攻击者就可以绕开强认证,直接走兜底入口降级登录。强认证做得再好,也会被最松的那扇门泄掉。
拿到账号后的动作顺序建议是:先确认邮箱和密保邮箱都在自己手上,再逐项检查平台列出的所有找回入口,把多余的删掉或换成自己控制的,最后才绑 Passkey 或验证器。绑定完成后隔一天再登一次,确认没有因为换绑触发风控。
具体到你买来的账号
如果你是从商城这类渠道拿的现成账号,情况会复杂一点:账号到手时绑定的可能是卖家环境里的验证器,或者平台自带的短信通道。
采购时值得在商品页问清两件事:账号当前用的是哪种二次验证方式,以及交接时是否连带提供验证器密钥或换绑协助。这两点会直接决定你能不能在首登时限内把账号完全接管过来。不同品类的交付方式和售后范围不一样——NexSHOPX 这边现货自助下单、自动发货,预订商品由客服确认后交付,质保时长和首登时限都以商品页写明的为准,常见的是下单后限时完成首登、质保期内停用换新,部分品类质保期内不允许修改资料,改之前先看清条款。
准备采购或对比规格,可以从 全部品类 进;下单在 商城,质保与交付规则统一写在 条款页。
换绑时容易踩的坑
- 先绑新验证方式再解绑旧的。顺序反了,中间会有段时间账号既没有强认证也进不去。
- 保存恢复码。多数平台在绑定强认证时会生成一次性恢复码,它是唯一能在设备丢失后救回账号的东西,别只存一份在设备里。
- 交接账号时把验证器密钥一并写进交接清单,缺少这一项,接手的人等于只拿到半把钥匙。
- 质保期内别急着改资料。部分品类把改邮箱、改密码之外的资料修改列为失保行为,需要改的先用商品页的规则确认一遍。
选定之前,可以顺带看两篇相邻的内容:二次验证用短信还是验证器 App 讲共享账号和跨境登录为什么优先验证器,怎么确认账号找回通道已经归自己 是绑定强认证之前该做的那一轮核对。


评论(0)