 NexSHOPX-官方新闻
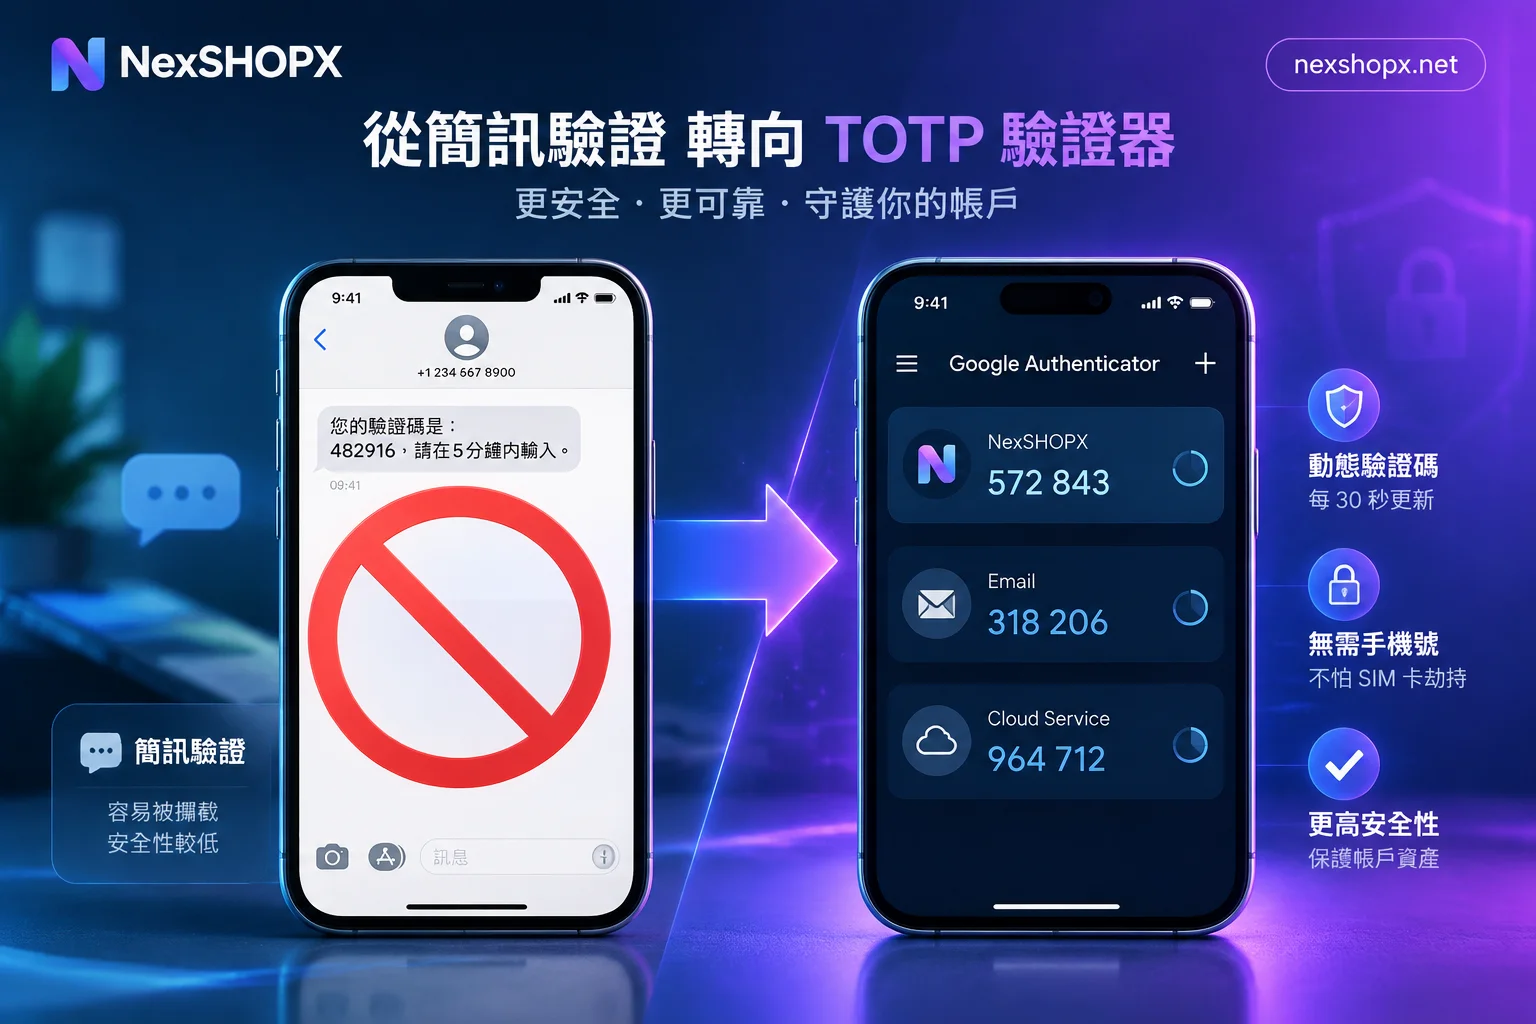
X(Twitter)在 2023 年宣布非付费用户不能再用短信接收验证码,GitHub 强制开启两步验证但明确不推荐短信,Google 也在逐步引导用户切换到验证器应用。这不是个别平台的偏好,而是行业层面对短信验证安全性和成本的重新评估结果。
短信验证被降级:安全标准和固有漏洞
美国国家标准与技术研究院(NIST)在数字身份指南 SP 800-63B 中,正式将通过短信和语音接收的一次性口令(SMS OTP)列为受限验证器(Restricted Authenticator)。这个定级意味着短信验证存在明确的安全缺陷,不适合作为主流验证手段:
- SIM 卡交换攻击:攻击者通过社工或贿赂运营商客服,将目标手机号转移到自己的 SIM 卡上,直接劫持所有短信验证码
- SS7 信令漏洞:国际电信网络的 SS7 协议存在设计缺陷,可以被利用拦截或重定向短信内容
- 号码转网劫持:在某些国家和地区,号码携号转网过程中存在窗口期,攻击者可以抢先完成转网操作
- 无法抵御钓鱼:短信验证码只是一串数字,用户很容易在钓鱼网站上主动输入,攻击者实时转发即可通过验证
NIST 明确推荐全面转向基于时间的一次性口令生成器(TOTP,如 Google Authenticator、Authy)以及硬件安全密钥(如 YubiKey)。这些方案的验证码基于预共享密钥和时间戳计算,不依赖短信通道,也不会因为电话号码变更而失效。
天价成本:短信流量欺诈让平台止损
安全问题之外,短信验证还给平台带来了巨额的欺诈成本。黑产利用自动化脚本对平台的短信验证接口发起大规模请求,故意将验证码发送到与他们合作的溢价费率号码段。这些号码通常属于某些流氓电信运营商控制的特定区域或国家,每条短信的计费可以达到正常费率的数十倍甚至上百倍。
这种欺诈手法叫 SMS Pumping 或 AIT(人为夸大流量)。黑产团队通过这种方式与运营商分成,而平台则要为这些根本不是真实用户的短信买单。X(Twitter)曾公开披露,平台每年因短信流量欺诈损失约 6000 万美元,这直接促使他们在 2023 年取消了非订阅用户的免费短信验证服务,仅允许付费的 X Premium 用户继续使用短信验证,或者改用身份验证器和硬件密钥。
Twilio 等短信服务商也专门发布了防范指南,建议平台对短信验证接口增加频率限制、IP 白名单、CAPTCHA 以及高危号码段拦截。但这些措施增加了用户体验成本,而验证器应用则从根本上绕开了短信通道,让欺诈无从下手。
平台强制推进 TOTP 验证器
GitHub 已经全面要求所有代码贡献者启用两步验证,并在文档中明确推荐使用 TOTP 应用或硬件安全密钥,不再推荐短信。平台给出的理由除了安全性,还包括跨国用户的实际可用性:短信验证在跨境登录时经常遇到延迟、拦截或完全无法下发的问题,而 TOTP 验证码是在本地设备上通过算法计算生成的,不依赖网络连接或运营商信道。
Google 也在账号安全设置中逐步引导用户切换到 Google Authenticator 或 Google Prompt(基于设备推送的验证方式)。虽然短信验证尚未完全禁用,但在新增两步验证时,短信选项已经被放在了列表的最后,并附带安全提示。
对于运营多个账号的团队来说,TOTP 验证器还有一个关键优势:可以集中管理和备份。一个 TOTP 密钥可以同时导入多个设备或密码管理器(如 Bitwarden、1Password),团队成员可以共享同一个密钥,而不必依赖某个人的手机号码。这在跨境业务和多人协作场景中尤其实用。
采购账号时怎么核对验证资料
短信验证被边缘化之后,采购平台账号或社交媒体账号时,不能再依赖接码号码。买家应该重点核对商品规格清单中的安全凭据:
- 2FA 密钥(TOTP 密钥):一串 Base32 格式的字符,通常是 16 到 32 位大小写字母和数字组合,例如
JBSWY3DPEHPK3PXP。这是导入验证器应用时需要的核心凭据 - 备用码(Backup Codes 或 Recovery Codes):平台在开启两步验证时生成的一次性应急代码,通常是 8 到 10 个数字组成的一组代码,每个只能使用一次
- 辅助邮箱(Recovery Email):用于找回账号的备用邮箱地址,部分平台允许通过辅助邮箱重置两步验证
拿到 2FA 密钥后,直接将其导入 Google Authenticator、Microsoft Authenticator、Authy 或 Bitwarden 等应用。导入方式通常是扫描二维码(卖家提供二维码截图)或手动输入密钥字符串。导入成功后,应用会每 30 秒生成一个 6 位数字验证码,登录时输入当前显示的验证码即可通过验证。
如果账号附带备用码,应该单独保存在安全位置,不要和账号密码放在同一处。备用码是在无法访问验证器时的最后兜底手段,用掉一个就少一个。
首登和质保期内的操作规范
使用带 2FA 密钥的账号登录时,需要在商品页标明的首登时限内完成首次验证。超过时限后,部分平台可能因长时间未登录触发额外的安全检查或直接锁定账号。
首次登录成功后,在质保期内应遵守以下规则,避免因操作不当导致账号被平台风控:
- 不要立即修改绑定邮箱或密码:平台会将短时间内的大量敏感信息变更视为异常行为,尤其是账号登录地址发生跨国变化的情况下
- 不要关闭或重置两步验证:关闭 2FA 或重新生成密钥会导致原有的 2FA 密钥失效,卖家无法提供售后支持
- 不要在质保期内频繁更换登录设备或 IP:部分平台对新设备登录有严格的风控策略,频繁切换会增加封号风险
如果质保期内账号出现登录问题,向卖家报售后时需要提供:登录时的完整报错截图、使用的 IP 地址或代理信息、首登时间、是否修改过任何账号资料。这些信息能帮助卖家快速判断问题是账号本身的质量问题,还是因登录环境或操作触发了平台风控。
采购带验证器支持的账号
如果你的业务需要批量采购社交媒体账号或平台账号,并且平台已经不再支持短信验证或对短信验证设置了限制,应该优先选择附带 2FA 密钥的账号规格。NexSHOPX 的社交媒体账号品类提供多种验证方式组合的现货账号,商品页会明确标注交付资料包含哪些凭据(邮箱、密码、2FA 密钥、备用码等),以及首登时限和质保条件。
对于需要团队多人共用的账号,可以参考团队多人共用账号的二次验证设置方法,将 2FA 密钥导入共享的密码管理器,而不是绑定在某个人的手机上。这样既满足了平台的安全要求,也避免了人员变动时的交接麻烦。


评论(0)